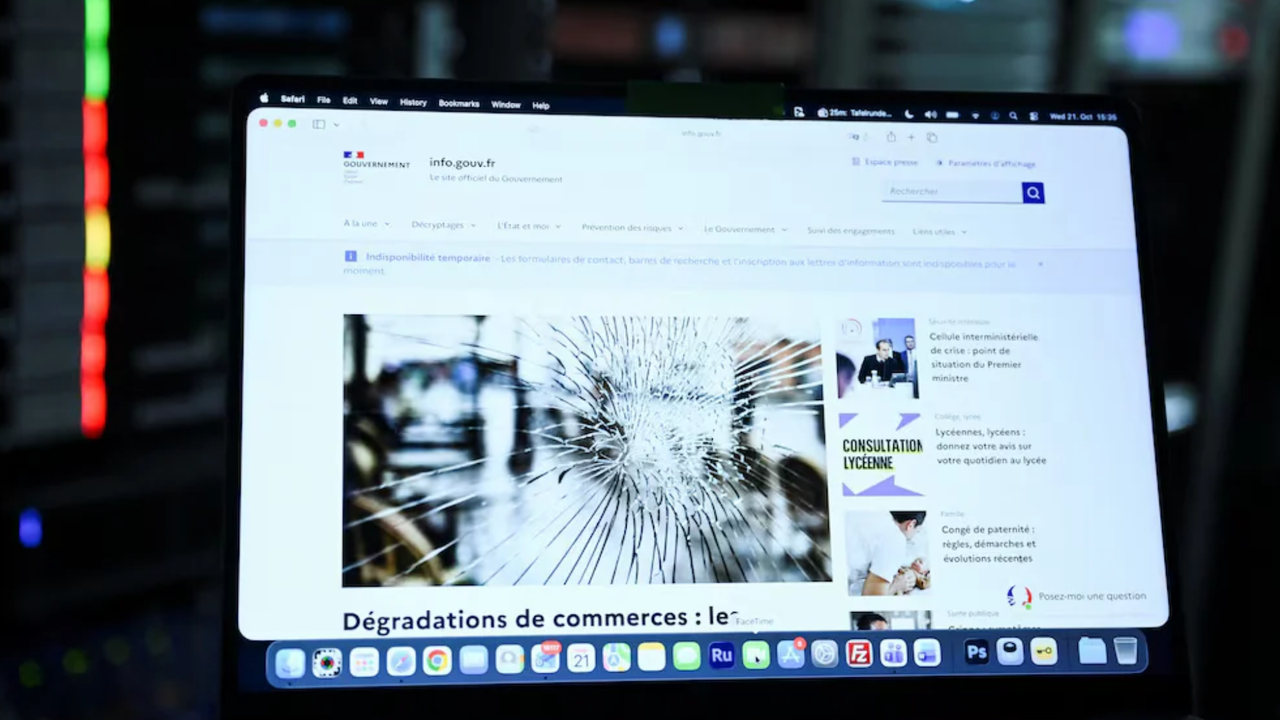

Avrupa genelinde kamu kurumlarının internet siteleri, PHP programlama dilinde tespit edilen iki kritik güvenlik açığının giderilmesi için yürütülen çalışmalar kapsamında çarşamba günü erişime kapatıldı. PHP geliştiricileri, söz konusu açıklar için güvenlik yamalarının yayımlanacağını duyururken Avrupa Birliği'nin siber güvenlik yetkilileri, gerekli güncellemeleri yapamayan kuruluşların etkilenen sitelerini çevrim dışına almasını istedi.
PHP nedir, neden bu kadar önemli?
PHP, internet sitelerinin arka planında çalışan ve web sayfalarının oluşturulmasını sağlayan bir programlama dilidir. Kullanıcı bir internet sayfasını açtığında PHP ile çalışan sunucu, sayfanın içeriğini hazırlar ve tamamlanmış sayfayı kullanıcının tarayıcısına gönderir.
Ücretsiz ve açık kaynaklı olan PHP, gönüllüler tarafından geliştiriliyor ve sürdürülüyor. İnternet sitesi sahipleri ise çoğunlukla bu dille doğrudan etkileşim kurmadan hizmet veriyor.
Web teknolojilerini takip eden W3Techs'in verilerine göre PHP, kullanılan programlama dili belirlenebilen internet sitelerinin yaklaşık yüzde 70'inde yer alıyor. PHP, bloglardan küçük işletme sitelerine, kamu kurumlarının portallarından çevrim içi mağazalara ve haber sitelerine kadar çok sayıda internet sitesine altyapı sağlayan WordPress'in de temel bileşenleri arasında bulunuyor. WordPress, internet sitelerinin yaklaşık yüzde 40'ına güç veriyor.
Güvenlik açıkları ne gibi riskler taşıyor?
Tespit edilen iki güvenlik açığı, sektörde yaygın kullanılan CVSS v4.0 önem derecelendirme sisteminde 10 üzerinden 9,2 puan aldı.
Avrupa Birliği'nin siber güvenlik müdahale ekibi CERT-EU, bu seviyenin, kimlik doğrulaması gerektirmeden uzaktan kod çalıştırılmasına imkân verebilecek bir tehlikeye işaret ettiğini bildirdi. Bu durum, saldırganların herhangi bir parola ya da kullanıcı hesabına ihtiyaç duymadan internet üzerinden savunmasız bir sunucuda komut çalıştırabilmesi anlamına geliyor.
PHP'deki tek bir güvenlik açığının aynı anda milyonlarca sunucuyu saldırılara açık hâle getirebileceği belirtiliyor. Web barındırma hizmeti sağlayıcısı GoDaddy, bu tür saldırıların veri hırsızlığına, internet sayfalarının izinsiz değiştirilmesine veya sistemlerin tamamen ele geçirilmesine yol açabileceği uyarısında bulundu. Bulut tabanlı internet güvenliği şirketi Cloudflare'ın üst düzey teknoloji yöneticisi de ilk saldırı girişimlerinin ortaya çıkmaya başladığını bildirdi.
Özellikle küçük internet siteleri daha büyük risk altında bulunuyor. Bu sitelerin çoğu, kendi bünyesinde siber güvenlik uzmanı çalıştırmayan işletmeler tarafından yönetiliyor. Ayrıca birçok internet sitesi, sunucu yönetiminin hizmet sağlayıcıya ait olduğu paylaşımlı barındırma hizmetlerini kullanıyor. Bu nedenle site sahipleri, PHP güncellemelerinin kim tarafından ve ne zaman yapıldığını bilmeyebiliyor.
WordPress siteleri için güvenlik eklentileri geliştiren Wordfence, olağan otomatik güncellemelerin söz konusu güvenlik açığına yönelik düzeltmeyi uygulamayacağı uyarısında bulundu.
CERT-EU ise güvenlik güncellemelerini uygulayamayan kuruluşlara, savunmasız internet sitelerini saldırılara açık bırakmak yerine geçici olarak erişime kapatma tavsiyesinde bulundu.
Güvenlik açıkları nasıl tespit edildi?
Güvenlik şirketi Calif'in, OpenAI ile yürüttüğü çalışma kapsamında ilk güvenlik açığını 11 Ağustos'ta tespit ederek PHP geliştiricilerine bildirdiği belirtildi. Şirketin açıklamasına göre açık, OpenAI'ın GPT-5.6 Sol modeli kullanılarak keşfedildi.
Google'ın çatı şirketi Alphabet bünyesinde faaliyet gösteren siber güvenlik şirketi Wiz de açıkları bağımsız olarak tespit etti. Şirket, yapay zekâ modellerinden yararlanarak belirlediği ikinci güvenlik açığını 24 Ağustos'ta bildirdi.
Wiz, bulguların PHP'de tespit edilen en ciddi güvenlik açıkları arasında, hatta yazılım tarihinde keşfedilen en ciddi açıklar arasında değerlendirilebileceğini belirtti. Şirket, söz konusu temel kusurların onlarca yıldır mevcut olduğunu ancak bunların gerçekten istismar edilebilir olduğunu kanıtlamanın, insan araştırmacıların pratikte ulaşabileceği sınırları zorlayan bir dizi adım gerektirdiğini kaydetti.
ABD yönetiminden açıklama
ABD Başkanı Donald Trump yönetimi de güvenlik açığının giderilmesine yönelik çalışmalar hakkında açıklama yaptı.
Yönetim, düzeltmenin hızla yayımlanmasını sağlamak amacıyla federal kurumlar ve önde gelen “SI” laboratuvarlarıyla koordinasyon hâlinde çalışıldığını bildirdi. Açıklamada kullanılan “SI” ifadesinin, Trump'ın yapay zeka için tercih ettiği “Super Intelligence” (Süper Zeka) adlandırmasına atıfta bulunduğu belirtildi.
ABD yönetimi, güvenlik açıklarının yapay zekâ modelleri aracılığıyla keşfedilmesini, ülkenin “Süper Zeka” alanındaki kapasitesinin ulusal güvenliği güçlendirdiğinin bir göstergesi olarak değerlendirdi.